Chaque outil de protection de la vie privée répond à un besoin, et la plupart des gens installent l’outil avant de se poser la question. Cet atelier fait l’inverse. À la fin, vous aurez votre propre modèle de menace, écrit sur une page, qui vous dira quelles protections valent votre effort, lesquelles vous pouvez ignorer et dans quel ordre les mettre en place. Comptez environ 30 minutes la première fois, puis 10 minutes quand vous le relirez tous les quelques mois. Aucune connaissance technique n’est nécessaire.
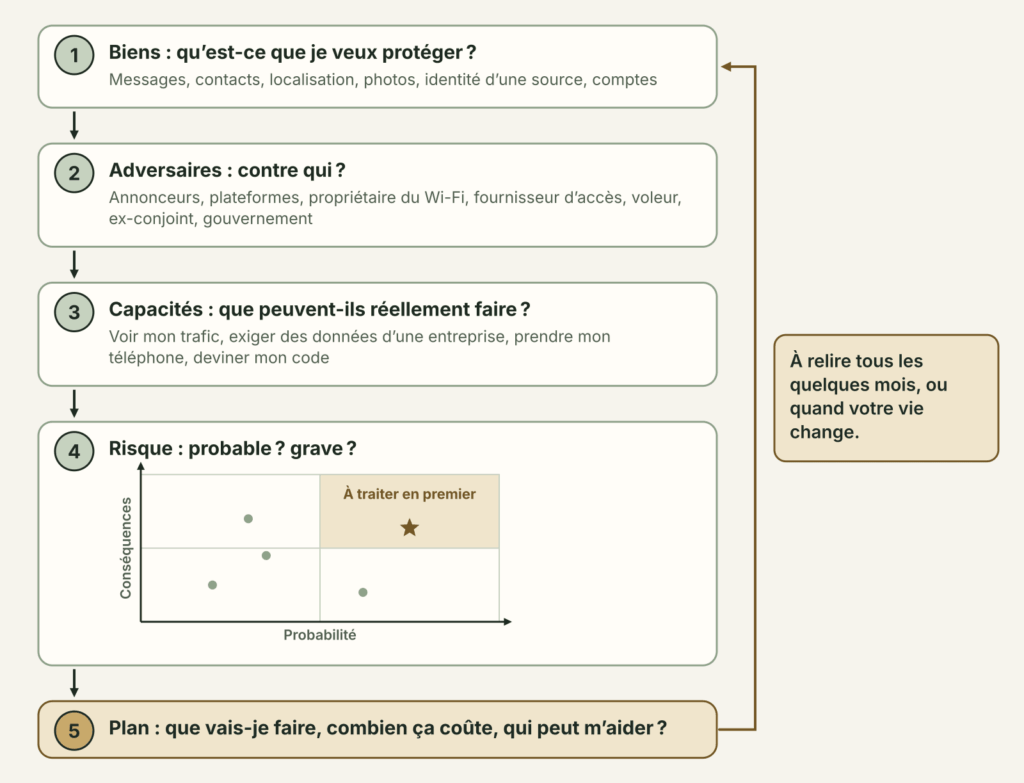
La méthode est celle qu’utilisent les professionnels de la sécurité, ramenée à six questions. Qu’est-ce que je veux protéger ? Contre qui ? Que peuvent-ils réellement faire ? Est-ce probable, et à quel point ce serait grave ? Quel prix suis-je prêt à payer pour l’éviter ? Qui peut m’aider ?
Qui ça protège, contre qui, et pourquoi
Ce guide vous protège contre l’erreur la plus courante en sécurité numérique, qui est de protéger la mauvaise chose. Quelqu’un qui passe un week-end à renforcer son navigateur alors que son ex violent connaît toujours le code de son téléphone n’est pas plus en sécurité. Un journaliste qui utilise une application chiffrée avec sa source mais l’appelle depuis le téléphone de la rédaction la veille de la publication l’a déjà exposée. Un modèle de menace sert à ne pas dépenser votre énergie là où elle ne compte pas.
La personne que vous protégez peut être vous-même, mais aussi vos sources, vos enfants, les membres d’un groupe ou un proche dont vous avez configuré le téléphone. Les personnes que vous protégez font souvent face à un autre adversaire que le vôtre.
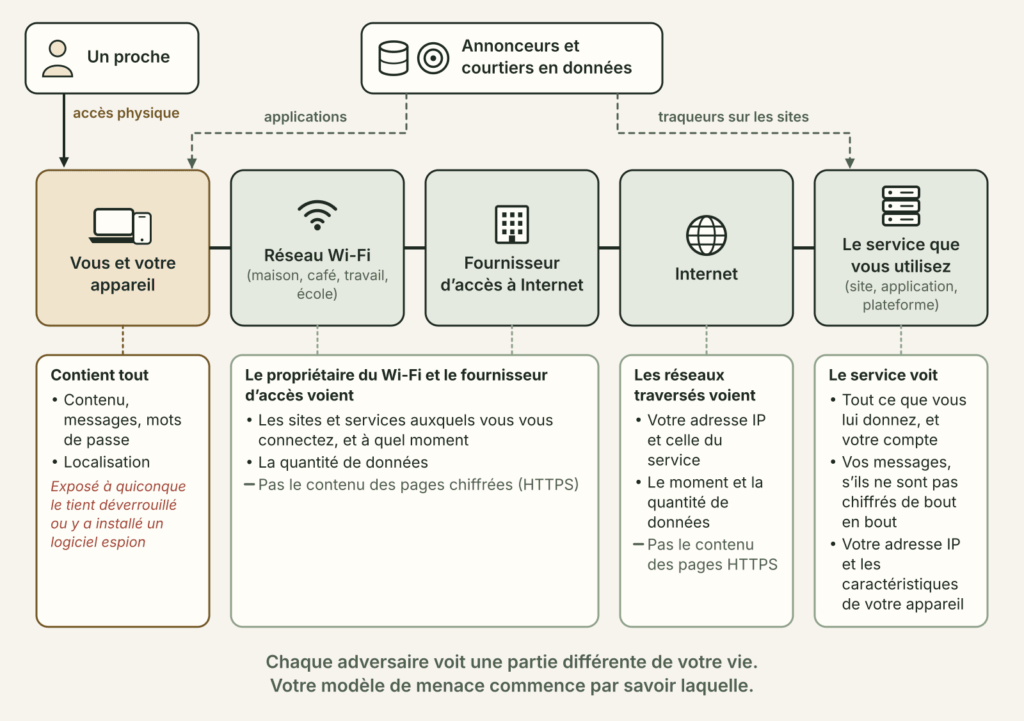
Les adversaires auxquels vous allez penser sont les adversaires réalistes. Pour la plupart des gens, ce sont les annonceurs et les courtiers en données qui construisent des profils à partir des applications et des sites, les plateformes que vous utilisez tous les jours, le propriétaire du réseau Wi-Fi auquel vous vous connectez (un café, un hôtel, votre employeur ou votre établissement scolaire), votre fournisseur d’accès à Internet, un voleur ou un inconnu qui met la main sur votre téléphone, et parfois un proche qui a un accès physique à vos appareils et connaît vos habitudes. Pour certaines personnes, il faut y ajouter un gouvernement qui censure Internet, surveille sa population ou peut saisir des appareils et exiger des mots de passe.
Tout aussi clairement, voici ce qu’un modèle de menace ne fait pas. Il ne vous protège pas à lui seul, car c’est un plan, et la protection vient des étapes que vous suivez ensuite. Il ne peut pas vous mettre à l’abri d’un adversaire aux moyens illimités qui vous cible personnellement, comme un service de renseignement muni d’une autorisation judiciaire et d’un logiciel espion ; à ce niveau, il vous faut une aide professionnelle, et ce guide vous indique où la trouver. Il ne remplace ni un conseil juridique ni un plan de sécurité établi avec une intervenante spécialisée si quelqu’un vous menace. Enfin, il ne vaut que par les informations que vous y mettez, et un modèle bâti sur des suppositions au sujet de ce que peut faire un adversaire doit être vérifié à l’aide des autres guides Kallima et de la documentation officielle.
Ce qu’il vous faut
- Environ 30 minutes dans un endroit où personne ne regarde par-dessus votre épaule.
- Du papier et un stylo, ou un document sur un appareil de confiance. Si la menace qui vous inquiète est une personne qui a accès à votre ordinateur ou à votre téléphone, prenez du papier et rangez-le là où elle ne regardera pas, ou faites l’exercice de tête sans rien écrire.
- Votre téléphone et votre ordinateur principal à portée de main, pour vérifier quelques réglages en cours de route.
- Si vous le souhaitez, une personne de confiance. À deux, on repère plus d’angles morts.
Écrivez cinq titres sur votre page, Biens, Adversaires, Capacités, Risque et Plan. Vous en remplirez un par étape.
Étape 1. Dresser la liste de ce que vous voulez protéger
En sécurité, on appelle cela vos biens. Dans la vie numérique, ce sont surtout des informations, parfois des appareils et parfois des personnes.
- Notez les informations qui vous feraient du tort, à vous ou à quelqu’un d’autre, si elles tombaient entre de mauvaises mains. Pensez en catégories plutôt qu’en fichiers, par exemple vos messages, vos contacts, votre localisation ou vos déplacements, vos photos, votre historique de navigation, vos données de santé ou bancaires, vos comptes (courriel, réseaux sociaux, banque), et tout ce que vous détenez pour d’autres, comme l’identité d’une source ou les noms des membres d’un groupe.
- À côté de chaque élément, notez où il se trouve. Sur votre téléphone, votre ordinateur portable, une sauvegarde en ligne, un fournisseur de courriel, une messagerie, un ordinateur familial partagé, du papier. La même information se trouve souvent à quatre ou cinq endroits.
- Ajoutez les biens qui ne sont pas des informations. Votre simple capacité à communiquer peut en être un si vous vivez là où Internet est coupé pendant les manifestations. Votre sécurité physique en est un si quelqu’un peut se servir de votre localisation pour vous retrouver. Votre réputation et votre emploi peuvent aussi en faire partie.
- Entourez les trois éléments les plus importants. Vous y reviendrez à chaque étape.
Vous devriez maintenant avoir une liste qui vous surprend un peu. La plupart des gens découvrent que leur compte de courriel compte plus qu’ils ne le pensaient, puisque c’est la clé qui permet de réinitialiser tous les autres mots de passe, et que leur historique de localisation est stocké à plus d’endroits qu’ils ne le savaient.
Étape 2. Nommer vos adversaires
Un adversaire, c’est toute personne ou organisation qui pourrait vouloir vos biens ou qui pourrait les obtenir par accident. Les nommer avec précision est la partie la plus importante de l’exercice, parce que chacun a des pouvoirs différents.
- Pour chaque bien entouré, demandez-vous qui le voudrait. Soyez concret. Pas « des pirates », mais « un inconnu qui vole mon sac », « les régies publicitaires dont les traqueurs sont intégrés aux applications que j’utilise », « mon employeur, qui gère le réseau au travail », « mon ex, qui a toujours le code de mon téléphone », « la police du pays où je me rends ».
- Ajoutez les personnes qui ne sont pas hostiles mais négligentes. Un parent qui publie des photos de vos enfants avec la localisation, un collègue qui transfère vos courriels, un ami dont le téléphone est plein de vos messages et n’a aucun verrouillage d’écran.
- Ajoutez les entreprises qui détiennent vos données, même si elles ne vous veulent aucun mal. Une entreprise peut être piratée, vendue ou contrainte par un tribunal de remettre ce qu’elle conserve.
- Inscrivez les adversaires à côté des biens qu’ils convoitent. Un adversaire peut en vouloir plusieurs, et un bien peut en attirer plusieurs.
Étape 3. Évaluer ce qu’ils peuvent réellement faire
La capacité, c’est ce qu’un adversaire est en mesure de faire, et non ce que vous craignez qu’il fasse. Bien l’évaluer vous évite à la fois la panique et la sous-estimation.
- Pour chaque adversaire, notez quelle partie du chemin entre vous et le reste du monde il contrôle. Reportez-vous au schéma « qui voit quoi » plus haut. Le propriétaire du Wi-Fi et votre fournisseur d’accès voient à quels services vous vous connectez, quand et combien, mais sur les pages HTTPS ils n’en voient pas le contenu. Le service auquel vous vous connectez voit tout ce que vous lui donnez. Une personne qui tient votre téléphone déverrouillé voit tout ce qu’il contient.
- Demandez-vous de quel pouvoir juridique ou social il dispose. Un gouvernement peut ordonner à une entreprise de son territoire de lui remettre des données, bloquer des sites et parfois vous obliger à déverrouiller un appareil à une frontière ou lors d’une arrestation. Un employeur peut surveiller les appareils qui lui appartiennent et les réseaux qu’il gère. Un ex peut connaître vos réponses aux questions de sécurité, vos mots de passe ou le nom de votre premier animal.
- Demandez-vous de quels moyens et compétences il dispose. Un courtier en données a une capacité industrielle mais aucun intérêt pour vous en particulier. Un conjoint jaloux a peu de compétences techniques mais une motivation énorme et une proximité physique, et les logiciels espions commerciaux (stalkerwares, ou logiciels de traque) coûtent peu. Un État bien financé peut acheter des logiciels espions sophistiqués, mais il les réserve à un petit nombre de cibles.
- Notez ce qu’il ne peut pas faire. Votre fournisseur d’accès ne peut pas lire vos messages Signal. Un site que vous visitez avec un VPN ne voit pas votre véritable adresse IP. Un voleur qui prend un téléphone éteint et chiffré ne peut pas facilement le lire. Ce sont ces limites sur lesquelles vos protections vont s’appuyer.
Étape 4. Peser la probabilité et les conséquences
Le risque combine deux notions que l’on confond souvent. La probabilité, c’est la chance qu’un adversaire donné s’en prenne réellement à un bien donné. Les conséquences, c’est la gravité de la situation s’il y parvenait. Un adversaire peut être très capable et pourtant peu susceptible de s’intéresser à vous, et une menace peut être probable mais sans gravité.
- Pour chaque couple adversaire et bien, notez la probabilité comme faible, moyenne ou élevée. Fondez-vous sur des faits. Est-ce déjà arrivé à vous ou à des gens comme vous ? A-t-il une raison de vous cibler personnellement, ou êtes-vous une ligne parmi des millions dans une base de données ?
- Notez les conséquences comme gênantes, sérieuses ou graves. Gênant, ce sont des publicités ciblées qui vous suivent partout. Sérieux, c’est un compte bancaire vidé ou une photo intime qui fuite. Grave, c’est une source qui perd son emploi ou sa liberté, ou un agresseur qui trouve votre nouvelle adresse.
- Tracez le petit graphique à deux axes du schéma de la fiche et placez-y chaque couple. Tout ce qui se trouve dans le coin supérieur droit (probable et grave) est votre priorité. Ce qui est probable mais gênant mérite des solutions simples et peu coûteuses. Ce qui est grave mais improbable mérite un plan de secours plutôt qu’un effort quotidien.
- Faites particulièrement attention aux conséquences qui retombent sur d’autres personnes. Votre carnet d’adresses expose vos amis. Vos messages exposent vos interlocuteurs. Si vous protégez d’autres personnes, leur risque compte dans votre modèle, même si le vôtre est faible.
Étape 5. Décider du prix que vous êtes prêt à payer
Toute protection a un coût, que ce soit de l’argent, du temps, du confort, et parfois des amitiés ou de la visibilité. Une protection abandonnée au bout d’une semaine ne protège personne, alors le coût fait partie du modèle.
- Pour chaque priorité de l’étape 4, notez deux ou trois protections possibles.
- À côté de chaque protection, notez honnêtement son coût. Un code solide sur le téléphone coûte quelques secondes à chaque déverrouillage. Déplacer une conversation de groupe vers une nouvelle application coûte le temps de convaincre tout le monde.
- Choisissez les protections qui retirent le plus de risque pour un coût que vous pouvez tenir. Commencez par les moins chères qui touchent votre coin supérieur droit. Deux habitudes gardées pendant des années valent mieux que dix outils installés une fois.
- Notez ce que vous décidez de ne pas faire, et pourquoi. Cela fait partie du plan. Vous verrez aussi plus facilement, plus tard, si votre situation a changé et que la décision ne tient plus.
Étape 6. Rédiger le plan et trouver vos alliés
- Sous Plan, listez les protections choisies, dans l’ordre, chacune avec la menace à laquelle elle répond. Par exemple « Mettre un code d’au moins six chiffres sur mon téléphone, à cause du vol et de mon ex » ou « Utiliser un VPN pour mes recherches en ligne ».
- Listez qui peut vous aider. Vos alliés peuvent être une amie à l’aise avec la technique, le service informatique de votre organisation s’il est de votre côté, un avocat, une intervenante en violence conjugale, une ligne d’assistance en sécurité numérique pour journalistes et militants. Listez aussi qui doit changer ses habitudes pour que le plan fonctionne, par exemple les autres membres d’une conversation de groupe.
- Écrivez ce que vous ferez si quelque chose tourne mal, si votre téléphone est volé, si un compte est piraté, si vous êtes arrêté, si Internet est coupé.
- Inscrivez dans votre agenda une date, dans trois à six mois, pour relire la page. Relisez-la plus tôt si vous déménagez, changez d’emploi, commencez ou terminez une relation, lancez un projet sensible ou partez dans un pays aux lois différentes.
Vérifier que ça marche
Un modèle de menace n’est utile que s’il change ce que vous faites. Ces tests vous montrent si c’est le cas du vôtre.
- L’exercice du téléphone volé. Imaginez qu’on vous vole votre téléphone ce soir alors qu’il est déverrouillé, puis alors qu’il est verrouillé. Listez ce que le voleur peut lire, quels comptes il peut réinitialiser grâce à votre courriel ou à vos textos, et comment vous effaceriez le téléphone à distance. Vérifiez que l’effacement à distance fonctionne vraiment pour vous aujourd’hui, avec l’app Localiser sur iPhone ou Localiser de Google (Find Hub) sur Android, et que vous pouvez encore vous connecter à votre courriel sans le téléphone (codes de secours, second appareil).
- À la place de l’adversaire. Passez dix minutes dans la peau de votre adversaire principal. Cherchez votre nom et votre numéro de téléphone. Regardez ce que montrent vos profils publics. Si votre adversaire est un proche, parcourez votre téléphone comme il le ferait. Quelles applications s’ouvrent sans code ? Quelles notifications affichent leur contenu sur l’écran verrouillé ? Quels comptes listent, dans leurs paramètres de sécurité, des appareils que vous ne reconnaissez pas ?
- Le bilan des coûts. Un mois après avoir établi votre plan, regardez quelles protections vous utilisez encore. Celles que vous avez abandonnées étaient trop coûteuses ; remplacez-les par des solutions moins exigeantes plutôt que de faire semblant.
- Le test du « et si ». Relisez votre plan pour le pire scénario (arrestation, coupure d’Internet, compte piraté, quelqu’un qui vous retrouve). Si les trois premières choses que vous feriez ne sont pas écrites, écrivez-les maintenant.
Limites et erreurs courantes
- Se protéger contre le méchant de cinéma plutôt que contre le vrai. Beaucoup de gens craignent les pirates d’État alors que la menace réaliste est un conjoint qui connaît leur code, ou un téléphone laissé déverrouillé sur une table de café. Commencez par les menaces probables.
- Confondre capacité et probabilité. Qu’un gouvernement puisse faire quelque chose ne veut pas dire qu’il vous le fait. L’erreur inverse est tout aussi dangereuse, car « personne ne s’intéresse à moi » cesse d’être vrai le jour où vous détenez le secret de quelqu’un d’autre.
- Oublier les métadonnées. Le chiffrement cache ce que vous dites, pas toujours à qui vous parlez, quand, d’où et à quelle fréquence. Pour une source ou un militant, les métadonnées suffisent souvent.
- Oublier l’autre bout. Vos messages se trouvent aussi sur les téléphones de vos contacts. Les messages éphémères et le verrouillage d’écran ne servent que si tous les participants de la conversation les utilisent.
- Croire qu’un outil est un plan. Un VPN, une messagerie chiffrée ou le Navigateur Tor règle un problème précis. Aucun ne protège un téléphone déverrouillé, un mot de passe réutilisé ou un contact imprudent.
- Tout changer d’un coup dans une situation dangereuse. Quand l’adversaire vous surveille de près, un changement soudain peut lui-même servir d’alerte. Planifiez vos changements graduellement selon votre situation.
- Ne jamais y revenir. Vos menaces changent avec votre vie, et les outils et les lois changent aussi. Un modèle vieux de deux ans est probablement faux quelque part.
La limite de toute cette méthode est qu’elle n’est pas plus exacte que vos connaissances. Si votre situation implique un adversaire puissant qui vous cible personnellement, demandez l’aide d’experts plutôt que de vous fier à cette page.
Pour aller plus loin
- Your Security Plan, dans Surveillance Self-Defense de l’Electronic Frontier Foundation (en anglais), la version de référence des questions utilisées dans ce guide.
- Le Guide de sécurité personnelle d’Apple et la page d’aide Android sur les traceurs inconnus.
- La Coalition Against Stalkerware, pour les personnes qui soupçonnent un logiciel espion sur leur téléphone.
- SecureDrop, de la Freedom of the Press Foundation, pour les sources et les rédactions.
- La ligne d’assistance en sécurité numérique d’Access Now, gratuite et joignable à toute heure pour les journalistes, les militants et les défenseurs des droits humains.
- Find A Helpline, un répertoire gratuit de lignes d’écoute dans plus de 175 pays, y compris pour les violences conjugales.